Categoría: Mapas mentales

  • ¿Qué es la criptografía? El Enigma de las claves cuánticas.

    ¿Qué es la criptografía? El Enigma de las claves cuánticas.

    En este episodio exploramos la criptografía como pilar de la seguridad informática, desde los primeros sistemas de cifrado hasta los mecanismos actuales que protegen la información digital en redes y sistemas.


    Descripción breve del episodio.

    La criptografía es una herramienta fundamental para garantizar la confidencialidad, integridad y autenticidad de la información. En este episodio analizamos por qué es necesario cifrar la información, cómo funciona la criptografía y cuáles son las diferencias entre el cifrado simétrico y asimétrico, basándonos en los conceptos clave de la seguridad informática.


    ¿Qué aprenderás en este episodio?

    • Comprender por qué es necesario cifrar la información en los sistemas informáticos.
    • Identificar qué es la criptografía y cuál es su función dentro de la seguridad informática.
    • Diferenciar entre criptografía simétrica y criptografía asimétrica.
    • Entender la relación entre cifrado, autenticación y confidencialidad.
    • Conocer el papel del cifrado en la protección de datos y comunicaciones.
    • Valorar la importancia de la criptografía en entornos personales y empresariales.

    Material didáctico

    mapa mental / esquema

    NTB · Mapa interactivo

    Criptografía: proteger, comprobar y autenticar

    Selecciona un concepto para ver su explicación, un ejemplo y una idea clave.

    Simétrica · Una clave compartida

    Utiliza una clave secreta compartida para cifrar y descifrar.

    Por ejemplo

    Dos extremos protegen datos utilizando una clave acordada.

    Qué debes recordar

    Hay que proteger la clave y distribuirla de forma segura.

    Asimétrica · Claves pública y privada

    Utiliza claves relacionadas con funciones distintas, según el algoritmo y el uso.

    Por ejemplo

    Una clave pública permite verificar una firma creada con la privada correspondiente.

    Qué debes recordar

    La clave privada debe permanecer protegida; no todos los algoritmos asimétricos sirven para cifrar.

    Hash · Un resumen de los datos

    Una función hash calcula una huella de un contenido.

    Por ejemplo

    Comparas el hash de un archivo con un valor de referencia fiable.

    Qué debes recordar

    Un hash no cifra y, por sí solo, no demuestra quién creó el archivo.

    Firma · Integridad y autenticidad

    Una firma digital permite verificar que un contenido corresponde a una clave de firma y no ha sido alterado.

    Por ejemplo

    El destinatario comprueba una firma con la clave pública adecuada.

    Qué debes recordar

    La confianza también depende de verificar a quién pertenece esa clave.

    Combinación · Sistemas híbridos

    Las comunicaciones seguras combinan técnicas para establecer claves, autenticar y proteger datos.

    Por ejemplo

    Una conexión TLS utiliza mecanismos de establecimiento de claves y cifrado simétrico.

    Qué debes recordar

    Confidencialidad, integridad y autenticidad son objetivos relacionados, pero distintos.

    Conceptos sobre criptografía simétrica y asimétrica


    Infografía
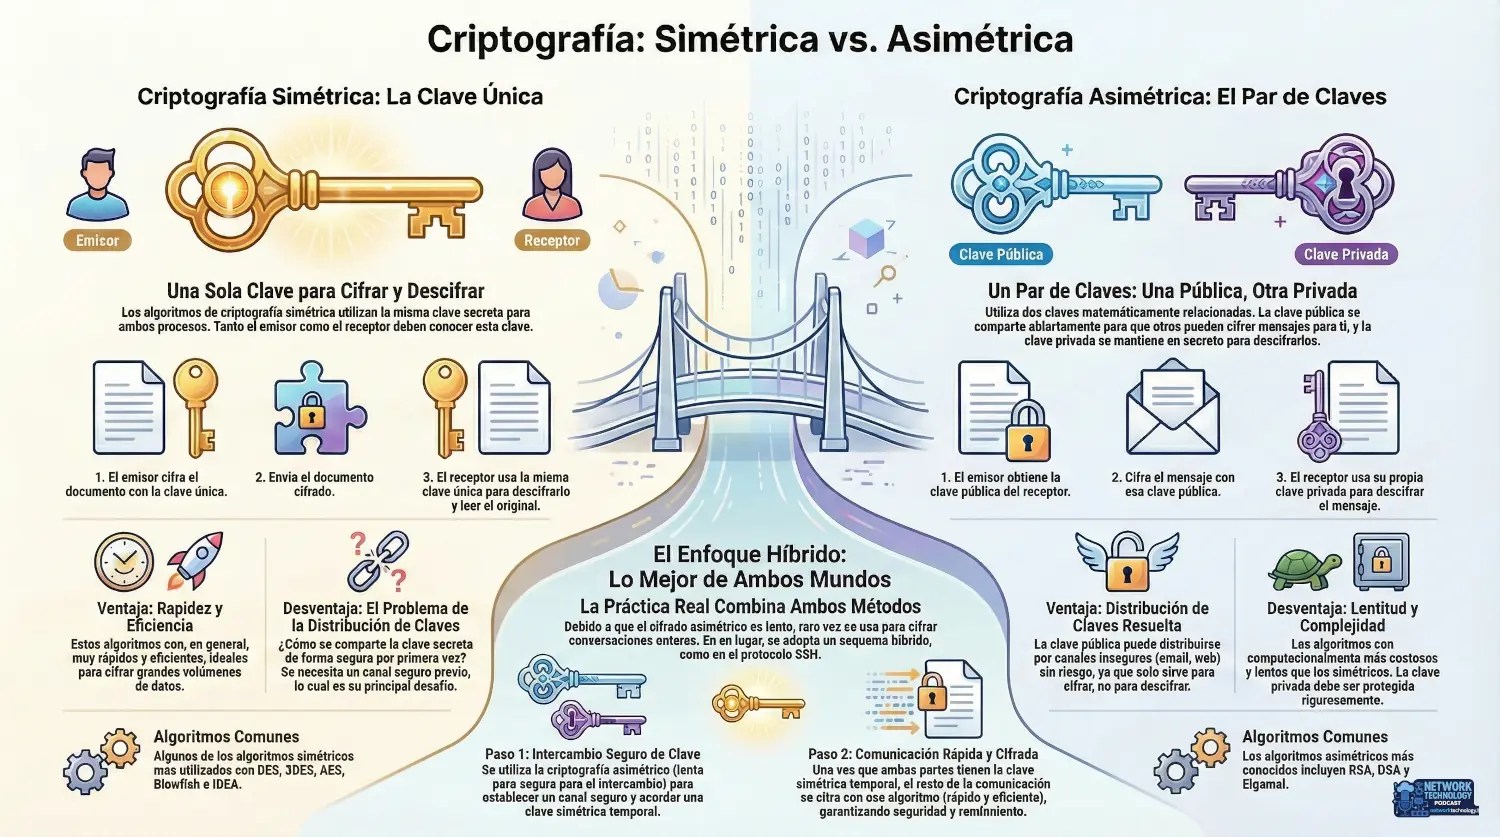
    Infografía sobre tipos de criptografía simétrica y asimétrica
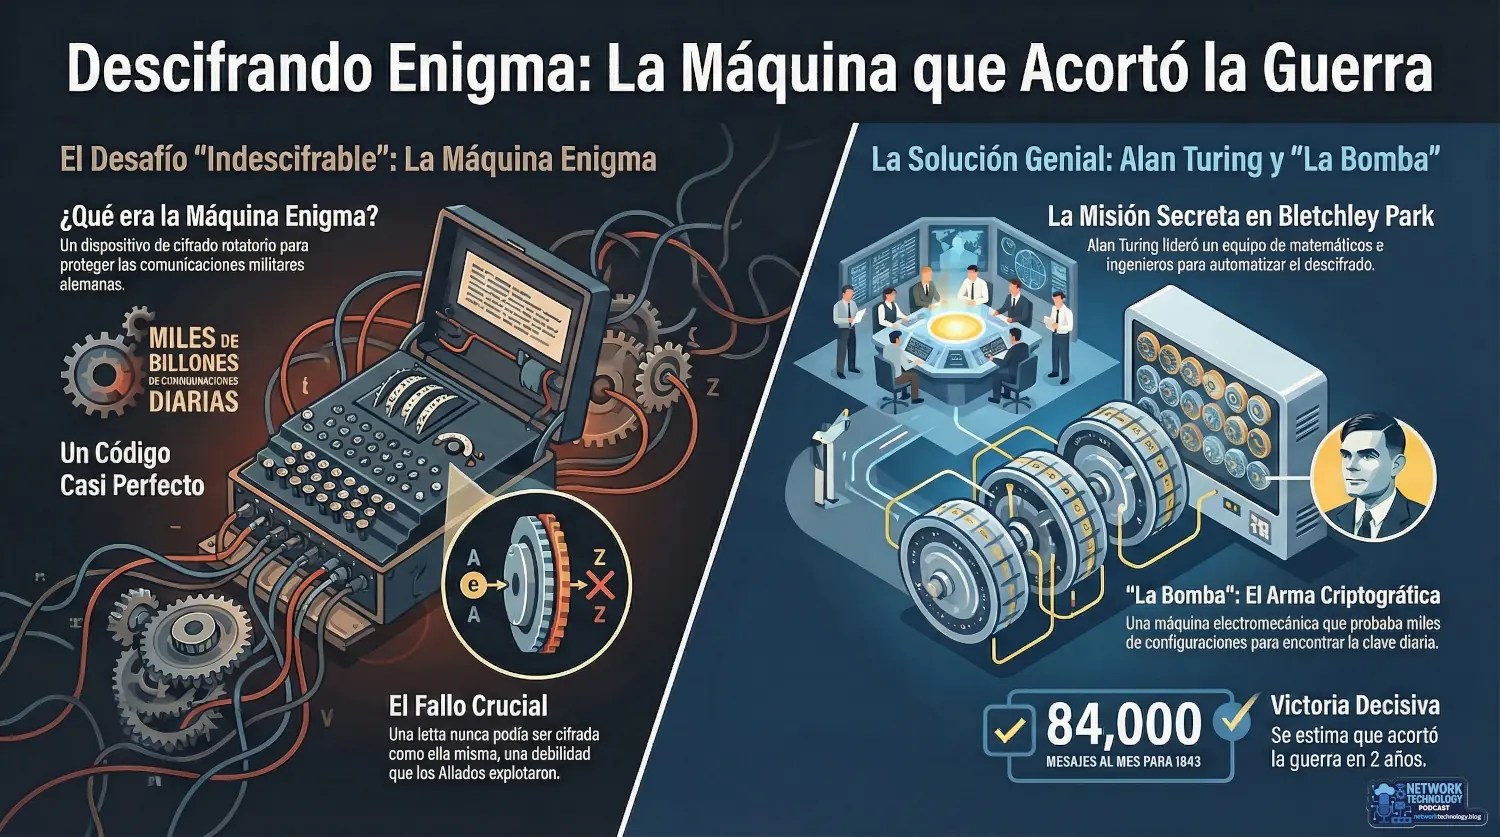
    Concepto en imagen de como funcionaba la máquina enigma

    Preguntas clave para repasar

    ¿Por qué es necesario cifrar la información en los sistemas informáticos?

    Para evitar que personas o sistemas no autorizados puedan acceder a la información durante su almacenamiento o transmisión.

    ¿Qué se entiende por criptografía dentro de la seguridad informática?

    Es el conjunto de técnicas que permiten ocultar la información mediante el cifrado para proteger su confidencialidad y autenticidad.

    ¿Cuál es la diferencia principal entre criptografía simétrica y asimétrica?

    La criptografía simétrica utiliza una sola clave para cifrar y descifrar, mientras que la asimétrica utiliza un par de claves: una pública y una privada.

    ¿Qué problema presenta la criptografía simétrica en la gestión de claves?

    Que la clave debe compartirse de forma segura entre emisor y receptor, lo cual es difícil si el canal no es seguro.

    ¿Para qué sirve un par de claves pública y privada en la criptografía asimétrica?

    Para permitir el cifrado sin necesidad de compartir una clave secreta previamente, mejorando la seguridad del intercambio.

    ¿Por qué se utiliza el cifrado híbrido en las comunicaciones seguras?

    Porque combina la seguridad del cifrado asimétrico para intercambiar claves con la rapidez del cifrado simétrico para transmitir los datos.

    ¿Qué garantiza una firma digital y qué elementos intervienen en ella?

    Garantiza autenticidad, integridad y no repudio. Intervienen funciones hash y criptografía asimétrica.

    ¿Qué función cumplen los algoritmos hash dentro de la firma digital?

    Generan un resumen del mensaje que permite comprobar si la información ha sido modificada.

    ¿Qué relación existe entre confidencialidad, integridad y autenticidad?

    Son pilares de la seguridad de la información:

    Autenticidad: se verifica la identidad del emisor.

    Confidencialidad: solo acceden los autorizados.

    Integridad: los datos no se alteran.

    ¿En qué situaciones reales se aplica la criptografía?

    En comunicaciones seguras, autenticación de usuarios, firma de documentos digitales, protección de datos y sistemas como el DNI electrónico.


    Material descargable


    La criptografía es una pieza clave para garantizar la seguridad de la información en un mundo cada vez más digital. Comprender cómo funcionan los distintos tipos de cifrado y la firma digital nos permite valorar la importancia de proteger los datos y las comunicaciones, tanto a nivel personal como profesional. En próximos episodios seguiremos profundizando en otros mecanismos esenciales de la seguridad informática.

  • HTTP y HTTPS: qué son, diferencias y cómo funcionan

    HTTP y HTTPS: qué son, diferencias y cómo funcionan

    NETWORK TECHNOLOGY PODCAST · GUÍA VISUAL

    Una conversación entre navegador y servidor

    HTTP define cómo se solicitan y entregan los recursos de la Web. HTTPS conserva esa conversación, pero la protege mediante TLS para aportar cifrado, integridad y autenticación del servidor.

    CLIENTE CONECTADOWEB / APP
    HTTPPuerto predeterminado 80
    Sin cifrado de transporte
    HTTPSPuerto predeterminado 443
    Protección mediante TLS
    NAVEGADOR→ petición →SERVIDOR
    Qué conseguirás: comprenderás el modelo cliente-servidor, la estructura de peticiones y respuestas, los métodos, los códigos de estado y la protección que añade HTTPS.

    Cómo funciona una conversación web

    En este episodio analizamos cómo se produce la comunicación entre cliente y servidor en la Web, desde la petición inicial del navegador hasta la respuesta del servidor, y cómo HTTP y HTTPS hacen posible este intercambio de información de forma eficiente y segura.


    ¿Qué aprenderás en este episodio?

    • Qué es el protocolo HTTP y cuál es su función dentro de la Web.
    • Cómo funciona el modelo cliente-servidor en una comunicación web.
    • La estructura de una petición HTTP y de una respuesta HTTP.
    • Para qué sirven los métodos HTTP más comunes (GET, POST, PUT, DELETE).
    • El significado de los códigos de estado HTTP y cómo interpretarlos.
    • Por qué HTTP es un protocolo sin estado y cómo se gestiona ese estado.
    • Qué problemas de seguridad presenta HTTP.
    • Cómo HTTPS protege la comunicación mediante SSL/TLS, cifrado y certificados digitales.

    Mapa interactivo de HTTP y HTTPS

    Selecciona cada concepto para repasar la petición, la respuesta, los códigos de estado, la sesión y la protección mediante HTTPS.

    NTB · Mapa interactivo

    HTTP y HTTPS: una conversación web

    Selecciona un concepto para ver su explicación, un ejemplo y una idea clave.

    Petición · Lo que solicita el cliente

    El cliente identifica el recurso y envía un método, cabeceras y, cuando corresponde, datos.

    Por ejemplo

    Un navegador solicita una página mediante GET.

    Qué debes recordar

    POST envía datos para que el servidor los procese; GET solicita una representación del recurso.

    Respuesta · Lo que devuelve el servidor

    Incluye un código de estado, cabeceras y, cuando corresponde, contenido.

    Por ejemplo

    Una respuesta 200 puede acompañar el HTML que mostrará el navegador.

    Qué debes recordar

    El navegador puede solicitar después otros recursos, como CSS, imágenes y JavaScript.

    Estados · Interpretar el resultado

    Los códigos agrupan resultados: 2xx éxito, 3xx redirección, 4xx problemas asociados a la petición y 5xx fallos del servidor.

    Por ejemplo

    404 indica que el recurso solicitado no se encuentra.

    Qué debes recordar

    Un código ayuda a diagnosticar, pero también conviene revisar las cabeceras y el contexto.

    Sesión · Recordar al usuario

    HTTP es un protocolo sin estado; las aplicaciones añaden mecanismos como cookies y sesiones.

    Por ejemplo

    Una cookie puede identificar la sesión del usuario tras iniciar sesión.

    Qué debes recordar

    La sesión de una aplicación no es lo mismo que la conexión de transporte.

    HTTPS · Proteger la comunicación

    HTTPS protege HTTP mediante TLS, con cifrado, integridad y autenticación del servidor mediante certificados.

    Por ejemplo

    El navegador valida el certificado antes de confiar en la conexión.

    Qué debes recordar

    HTTPS no demuestra que el contenido de una página sea honesto ni que esté libre de malware.


    El recorrido completo de una comunicación web

    Este esquema muestra de forma visual el recorrido completo de una comunicación web, desde que el usuario introduce una URL hasta que el navegador renderiza la respuesta del servidor, incluyendo peticiones, respuestas, métodos HTTP y códigos de estado.


    Preguntas clave para repasar

    ¿Qué es el protocolo HTTP y cuál es su función principal?

    HTTP es el protocolo de comunicación que permite la transferencia de información en la World Wide Web entre clientes y servidores.

    ¿En qué capa del modelo de protocolos se sitúa HTTP?

    HTTP pertenece a la capa de aplicación y se apoya en TCP en la capa de transporte y en IP en la capa de red.

    ¿Por qué se dice que HTTP es un protocolo sin estado (stateless)?

    Porque no guarda información sobre conexiones anteriores; cada petición y respuesta es independiente de las demás.

    ¿Qué elementos componen una petición HTTP?

    Una línea de solicitud, los encabezados de solicitud y, de forma opcional, el cuerpo de la solicitud.

    ¿Qué información contiene la línea inicial de una petición HTTP?

    El método HTTP, el identificador del recurso (URI) y la versión del protocolo HTTP utilizada.

    ¿Cuáles son los métodos HTTP más utilizados y para qué sirven?

    GET para solicitar recursos, POST para enviar datos al servidor, PUT para subir recursos y DELETE para eliminarlos.

    ¿Qué es una respuesta HTTP y cómo se estructura?

    Es el mensaje que envía el servidor al cliente e incluye una línea de estado, encabezados de respuesta y el cuerpo con el recurso solicitado.

    ¿Qué indican los códigos de estado HTTP 2xx, 4xx y 5xx?

    2xx indican éxito, 4xx errores del cliente y 5xx errores del servidor.

    ¿Por qué HTTP no se considera un protocolo seguro?

    Porque la información viaja sin cifrar y puede ser interceptada por terceros.

    ¿Qué aporta HTTPS respecto a HTTP?

    HTTPS añade una capa de seguridad mediante SSL/TLS, cifrando la comunicación y utilizando certificados digitales, normalmente a través del puerto 443.


    Material descargable


    HTTP y HTTPS son mucho más que siglas: son el mecanismo que permite que la Web funcione cada segundo de forma transparente para el usuario.
    Entender cómo viaja la información y cómo se protege es comprender el verdadero corazón de Internet.