Etiqueta: capas osi

  • Modelo OSI capa 3: qué es la capa de red y cómo funciona

    Modelo OSI capa 3: qué es la capa de red y cómo funciona

    Modelo OSI · Parte 3 · Guía para principiantes

    La capa de red: cómo viajan los paquetes entre redes

    La capa de red es la capa 3 del modelo OSI y se ocupa del direccionamiento lógico y del encaminamiento de paquetes entre redes. En las redes IP, los routers y switches multicapa consultan la dirección IP de destino y la tabla de rutas para elegir la interfaz de salida y, cuando corresponde, el siguiente salto.

    De una capa a la siguiente
    Capa 1
    Bits y señales
    Capa 2
    Tramas y MAC
    Capa 3
    Paquetes e IP

    Acompaña esta guía con el capítulo Modelo OSI: Capa 3 Red de Network Technology Podcast. Escuchar el episodio completo en Spotify.

    Qué aprenderás: distinguir paquetes y tramas, interpretar una IP con su prefijo, entender la puerta de enlace, elegir la ruta más específica y diagnosticar una comunicación entre dos redes.

    ¿Qué es la capa 3 del modelo OSI?

    La capa de red se ocupa del direccionamiento lógico y del encaminamiento de datos entre redes. Su unidad de datos se llama paquete. En las redes IP, un paquete lleva información como las direcciones de origen y destino, además del contenido que transporta.

    Imagina una empresa con una red para oficinas y otra para el almacén. Un switch de capa 2 mueve tramas dentro de cada dominio de enlace. Para pasar de una subred IP a otra hace falta una función de encaminamiento, normalmente un router o un switch multicapa.

    La idea central: la capa 2 permite entregar datos en el enlace actual; la capa 3 permite avanzar hacia una red de destino.

    OSI es un modelo de referencia. IPv4 e IPv6 pertenecen a la capa de Internet de TCP/IP y se estudian como ejemplos de capa 3 por las funciones que realizan.

    Funciones principales y dispositivos de capa 3

    Direccionar

    Las direcciones IP identifican interfaces dentro de una organización lógica de redes y subredes.

    Encaminar

    El equipo decide por qué interfaz y hacia qué siguiente salto debe enviar el paquete.

    Reenviar

    Un router recibe un paquete y lo entrega al siguiente enlace cuando existe una ruta utilizable y las políticas lo permiten.

    Enrutamiento o routing suele referirse al aprendizaje y selección de rutas. Reenvío o forwarding es la acción de mover cada paquete según la información disponible. Las rutas pueden proceder de redes conectadas, configuración estática o protocolos dinámicos, como OSPF.

    Un router representa esta capa, pero no es el único dispositivo capaz de trabajar en ella: un switch multicapa también puede encaminar. Un router doméstico reúne además otras funciones, como Wi-Fi, switch, cortafuegos y, habitualmente, NAT.

    IP no garantiza la entrega. Ofrece un servicio de mejor esfuerzo: un paquete puede perderse, duplicarse o llegar fuera de orden. La recuperación fiable, cuando se necesita, corresponde a mecanismos de capas superiores, como TCP.

    Direcciones IP, máscara y prefijo: ¿está cerca el destino?

    IPv4 utiliza direcciones de 32 bits, como 192.168.10.20. Para interpretar la subred necesitamos también la máscara o longitud del prefijo. En 192.168.10.20/24, los primeros 24 bits identifican la red; la máscara equivalente es 255.255.255.0.

    Ejemplo de una subred IPv4 convencional /24
    DatoValor
    Dirección del PC192.168.10.20/24
    Red192.168.10.0/24
    Hosts utilizables192.168.10.1 a 192.168.10.254
    Broadcast de la subred192.168.10.255
    Puerta de enlace del ejemplo192.168.10.1

    Con una tabla sencilla que contiene la ruta local y una predeterminada, el PC alcanza directamente a 192.168.10.30, pero envía hacia su router el tráfico dirigido a 192.168.20.30. En una configuración real siempre se consulta la tabla de rutas: una VPN o una ruta más específica puede cambiar esa decisión.

    No basta con mirar los tres primeros números. Esa regla solo sirve en determinados ejemplos /24. Con /26, por ejemplo, 192.168.1.10 y 192.168.1.70 pertenecen a subredes distintas.

    Direcciones privadas y públicas

    Los bloques privados IPv4 son 10.0.0.0/8, 172.16.0.0/12 y 192.168.0.0/16. Se reutilizan en redes internas y no se anuncian como destinos públicos en Internet. No toda dirección que queda fuera de esos bloques es una dirección pública utilizable: también existen rangos reservados y de uso especial.

    Para profundizar en las máscaras, consulta subnetting IPv4 paso a paso.

    ¿Qué contiene un paquete IP?

    Un paquete IP tiene una cabecera y una carga útil. Esa carga puede ser, por ejemplo, un segmento TCP, un datagrama UDP o un mensaje ICMP. Después se encapsula en una trama para atravesar el enlace.

    Campo de IPv4Para qué sirve
    VersiónIdentifica IPv4.
    IP origen e IP destinoIdentifican el origen y el destino del paquete.
    TTLLimita la permanencia del paquete; se reduce al reenviarlo.
    ProtocoloIdentifica el contenido, por ejemplo TCP, UDP o ICMP.
    Longitud totalTamaño del paquete IPv4, incluyendo la cabecera.
    Checksum de cabeceraComprueba la cabecera IPv4, no la carga útil completa.

    La cabecera IPv4 habitual ocupa 20 bytes sin opciones. IPv6 utiliza una cabecera base de 40 bytes y un diseño diferente. No confundas estos tamaños con el tamaño total de la trama Ethernet.

    Dos direcciones de destino, dos funciones: la IP indica el destino del paquete; en Ethernet, la MAC de la trama identifica al receptor del siguiente tramo.

    ¿Cómo elige la tabla de rutas el siguiente salto?

    Una tabla de rutas relaciona prefijos de destino con una salida y, cuando hace falta, un siguiente salto. La puerta de enlace predeterminada es el router usado cuando se selecciona la ruta por defecto. No es un servidor DNS ni tiene que terminar obligatoriamente en .1.

    Tabla didáctica del PC 192.168.10.20; gateways alcanzables en su LAN
    DestinoSiguiente saltoSalida
    192.168.10.0/24Directamente conectadoEthernet
    10.0.0.0/8192.168.10.2Ethernet
    10.20.30.0/24192.168.10.3Ethernet
    0.0.0.0/0192.168.10.1Ethernet

    Para llegar a 10.20.30.40 coinciden /8, /24 y /0. Se elige /24, el prefijo más largo o más específico. Para 10.50.1.8 se utiliza /8. Para 203.0.113.10 se usa /0 en este ejemplo; esta última IP está reservada para documentación y no es un destino real de pruebas.

    Las métricas y preferencias intervienen al comparar rutas candidatas según el sistema. No sustituyen la regla del prefijo más largo para elegir entre destinos de distinta especificidad en la tabla de reenvío.

    Si no hay ruta coincidente ni ruta por defecto, no se puede reenviar el paquete. La ruta por defecto no garantiza que el siguiente router conozca todo el recorrido.
    Ejemplo guiado

    De un PC de oficinas a un servidor del almacén

    Usamos dos redes conectadas a un único router. No hay NAT, túneles ni filtros. Las direcciones MAC se representan con nombres para facilitar la lectura.

    Equipo o interfazIPv4Gateway
    PC A · oficinas192.168.10.20/24192.168.10.1
    R1 · interfaz de oficinas192.168.10.1/24No aplica
    R1 · interfaz de almacén192.168.20.1/24No aplica
    Servidor B · almacén192.168.20.30/24192.168.20.1
    A consulta la rutaEl destino 192.168.20.30 queda fuera de su /24. La ruta predeterminada apunta a 192.168.10.1.
    A prepara la entrega localSi no conoce la MAC de la interfaz de R1 en oficinas, la averigua mediante ARP. No busca la MAC del servidor remoto.
    A envía el paquete al routerLa trama lleva MAC destino R1-oficinas. Dentro, el paquete lleva IP destino 192.168.20.30.
    R1 consulta su tablaEncuentra la red de destino conectada por su interfaz de almacén y reduce el TTL al reenviar.
    R1 construye otra tramaResuelve por ARP la MAC de B si hace falta. La nueva trama sale con MAC origen R1-almacén y MAC destino B.
    B respondePara regresar a la red de oficinas, B utiliza su gateway 192.168.20.1. La respuesta también necesita una ruta de vuelta.
    Qué se conserva y qué cambia al atravesar R1
    DatoTramo A → R1Tramo R1 → B
    IP origen192.168.10.20192.168.10.20
    IP destino192.168.20.30192.168.20.30
    MAC origenMAC de AMAC de R1-almacén
    MAC destinoMAC de R1-oficinasMAC de B
    TTL del ejemplo6463
    Las IP se conservan en este ejemplo; las MAC cambian entre enlaces. También cambia el checksum de la cabecera IPv4 al modificarse el TTL. Si hay NAT, algunas direcciones IP pueden ser traducidas.

    Repasa la resolución del siguiente salto en la guía de ARP.

    TTL, ICMP y MTU: tres conceptos esenciales

    TTL: impedir que un paquete circule indefinidamente

    TTL significa Time To Live. En la práctica habitual se reduce en cada router. Si un paquete llega con TTL 1 y debe reenviarse, el router lo descarta al agotarse el contador y normalmente devuelve un mensaje ICMP de tiempo excedido. IPv6 utiliza el campo Hop Limit.

    ICMP: información y diagnóstico

    Internet Control Message Protocol transporta mensajes de control y error. El comando ping utiliza solicitudes y respuestas de eco. tracert en Windows envía sondas con TTL creciente para descubrir saltos mediante las respuestas recibidas.

    Un asterisco en tracert significa que no llegó la respuesta esperada dentro del tiempo de espera. No demuestra por sí solo que ese router esté averiado: puede filtrar o limitar esas respuestas y seguir reenviando tráfico.

    MTU: cuánto cabe en el enlace

    La unidad máxima de transmisión limita el tamaño del paquete que puede transportar un enlace sin fragmentación a ese nivel. En Ethernet convencional suele ser de 1500 bytes para el paquete IP, pero no es un valor universal.

    En IPv4, un router puede fragmentar un paquete si hace falta y se permite; con DF (Don’t Fragment) activado, debe descartarlo si no cabe y normalmente informa mediante ICMP. En IPv6 los routers no fragmentan: notifican que el paquete es demasiado grande mediante ICMPv6 y el origen debe adaptarse. Esto explica por qué bloquear indiscriminadamente mensajes ICMP puede romper comunicaciones.

    ¿Qué diferencia hay entre IPv4 e IPv6 en la capa de red?

    CaracterísticaIPv4IPv6
    Longitud de dirección32 bits128 bits
    Ejemplo192.168.10.202001:db8:10::20 (documentación)
    Límite de saltosTTLHop Limit
    Resolución de vecinos en EthernetARPNeighbor Discovery sobre ICMPv6
    Broadcast IPExisteNo existe; se emplea multicast para funciones relacionadas
    Fragmentación en routersPosible si se permiteNo

    IPv6 no es una capa nueva del modelo OSI. Sigue realizando funciones de capa de red. Neighbor Discovery también permite descubrir routers y comprobar la accesibilidad de vecinos.

    Ejemplos prácticos de problemas de capa 3

    Hay comunicación local, pero no con otras redes

    Un PC imprime en su subred, pero no alcanza un servidor de otra red. Comprueba su máscara, gateway y tabla de rutas. Si la configuración es correcta, revisa el router, los filtros y la ruta de retorno.

    Una máscara incorrecta cambia la decisión de envío

    Dos equipos pueden tener direcciones parecidas y pertenecer a subredes distintas. Una máscara mal configurada puede hacer que el PC busque por ARP un destino que debería alcanzar a través de un router.

    La solicitud llega, pero la respuesta no vuelve

    El servidor también necesita una ruta hacia la red del cliente. Comprueba su gateway y los filtros en ambos sentidos: disponer de camino de ida no garantiza una comunicación completa.

    La traza muestra asteriscos y el servicio funciona

    Algunos routers filtran o limitan las respuestas a las sondas. Un asterisco indica ausencia de la respuesta esperada, pero no demuestra que el equipo haya dejado de reenviar tráfico.

    Ejercicios de capa 3 con soluciones

    Nivel 1 · Gateway

    Ejercicio 1: ¿Entrega directa o puerta de enlace?

    A tiene 192.168.10.20/24 y gateway 192.168.10.1. Solo dispone de ruta local y predeterminada. ¿Cómo llega a 192.168.10.90 y a 192.168.20.90?

    Mostrar solución razonada

    A 192.168.10.90 directamente por su enlace. A 192.168.20.90 mediante 192.168.10.1, ya que pertenece a otra subred.

    Nivel 2 · Máscara

    Ejercicio 2: Dos direcciones parecidas

    ¿Pertenecen 192.168.1.10/26 y 192.168.1.70/26 a la misma subred?

    Mostrar solución razonada

    No. /26 divide el último octeto en bloques de 64. .10 pertenece a 192.168.1.0/26 y .70 a 192.168.1.64/26.

    Nivel 3 · Rutas

    Ejercicio 3: Tres coincidencias

    Un destino 10.20.30.40 coincide con 10.0.0.0/8, 10.20.30.0/24 y 0.0.0.0/0. Todas están instaladas y utilizables. ¿Cuál gana?

    Mostrar solución razonada

    10.20.30.0/24: tiene el prefijo más largo. La ruta por defecto se usa cuando no hay una coincidencia más específica.

    Nivel 4 · Seguimiento

    Ejercicio 4: TTL antes y después

    Un paquete sale con TTL 64 y atraviesa tres routers que lo reducen en una unidad cada uno. ¿Con qué TTL llega al host final?

    Mostrar solución razonada

    Con TTL 61. Los switches de capa 2 del recorrido no lo reducen.

    Nivel 5 · Diagnóstico

    Ejercicio 5: El servidor recibe el ping, pero no vuelve la respuesta

    En el ejemplo de oficinas y almacén, B recibe la solicitud. Su gateway está vacío y no tiene otra ruta hacia oficinas. ¿Qué revisarías?

    Mostrar solución razonada

    La ruta de retorno. B necesita alcanzar 192.168.10.0/24 a través de 192.168.20.1. Configurar correctamente su gateway resuelve esa carencia; después se verifica también que no existan filtros.

    Errores frecuentes al estudiar la capa de red

    Antes de culpar al router, sigue un orden: enlace activo, IP y máscara correctas, gateway, tabla de rutas, alcance al siguiente salto, destino y ruta de retorno. Si lo básico funciona, revisa políticas de filtrado y el servicio concreto.

    Comandos de consulta en Windows

    ipconfig /all
    route print -4
    arp -a
    tracert -d 192.168.20.30

    La dirección de tracert pertenece al ejemplo de oficinas y almacén. En tu red utiliza un destino autorizado que exista. -d evita la resolución de nombres durante la traza.

    ConfusiónInterpretación correcta
    «La IP de destino se convierte en la del gateway»El gateway es el siguiente salto. La IP de destino sigue siendo la del destinatario, salvo traducciones o mecanismos específicos.
    «El router siempre elige el camino más corto»Utiliza rutas y políticas; el criterio depende de cómo se hayan obtenido y seleccionado.
    «Si ping falla, no hay red»Puede haber filtros ICMP. Comprueba también el servicio que necesitas.
    «Si funciona por IP y no por nombre, falla capa 3»Con el mismo destino y servicio, conviene revisar la resolución DNS.
    «Todo router necesita NAT»Encaminar redes y traducir direcciones son funciones diferentes.
    «Cualquier máscara sirve si la IP está bien»Una máscara incorrecta puede hacer que el host busque localmente un destino que debería alcanzar por un router.

    Repaso rápido de la capa 3

    ¿Qué unidad de datos maneja?

    El paquete.

    ¿Qué dirección se consulta para el reenvío IP convencional?

    La dirección IP de destino.

    ¿Qué ruta gana entre /16 y /24 si ambas coinciden?

    La /24, por ser más específica, suponiendo que ambas están instaladas y son utilizables.

    ¿Qué cambia normalmente en cada salto Ethernet?

    Las MAC origen y destino de la trama; el router también reduce TTL o Hop Limit al reenviar.

    ¿Qué debes comprobar además del camino de ida?

    Que existe una ruta válida de vuelta.

    Preguntas frecuentes sobre la capa de red

    ¿Puedo comunicar dos PCs sin puerta de enlace?

    Sí, si están en la misma subred y enlace y no hay filtros ni aislamiento. Para alcanzar otras redes necesitarán una ruta apropiada; normalmente se configura un gateway por defecto.

    ¿Un switch puede trabajar en capa 3?

    Sí, si es multicapa y tiene habilitadas y configuradas las funciones necesarias. Un switch puramente de capa 2 no encamina entre subredes IP.

    ¿El router conoce todo el recorrido?

    No necesita conocer todos los routers posteriores. Para reenviar un paquete suele bastar con elegir una interfaz y un siguiente salto adecuados.

    ¿Qué diferencia hay entre un switch de capa 2 y un router?

    Un switch de capa 2 reenvía tramas según MAC dentro de una VLAN. Un router reenvía paquetes entre redes según IP y su tabla de rutas. Consulta la comparativa de hub, switch y router.

    ¿Qué diferencia hay entre IP, máscara y puerta de enlace?

    La IP identifica una interfaz, la máscara o prefijo delimita su subred y la puerta de enlace suele ser el siguiente salto hacia otras redes. El subnetting permite calcular los límites de esa subred.

    Para completar el recorrido, consulta las tramas de capa 2, la resolución ARP en IPv4 y el cálculo de subredes con CIDR.

    Conclusión

    La capa 3 añade el mapa lógico que permite salir de una red local. Para entender un envío, identifica siempre destino IP, ruta seleccionada, siguiente salto y camino de retorno. Con esas cuatro preguntas puedes razonar muchos fallos sin memorizar una lista de soluciones.

    Vuelve a la capa 1: física o la capa 2: enlace de datos para repasar el recorrido completo. El siguiente nivel del modelo es la capa 4, transporte, donde estudiaremos la comunicación entre aplicaciones mediante TCP y UDP.

    Fuentes y material de referencia

  • Modelo OSI capa 2: qué es la capa de enlace de datos y cómo funciona

    Modelo OSI capa 2: qué es la capa de enlace de datos y cómo funciona

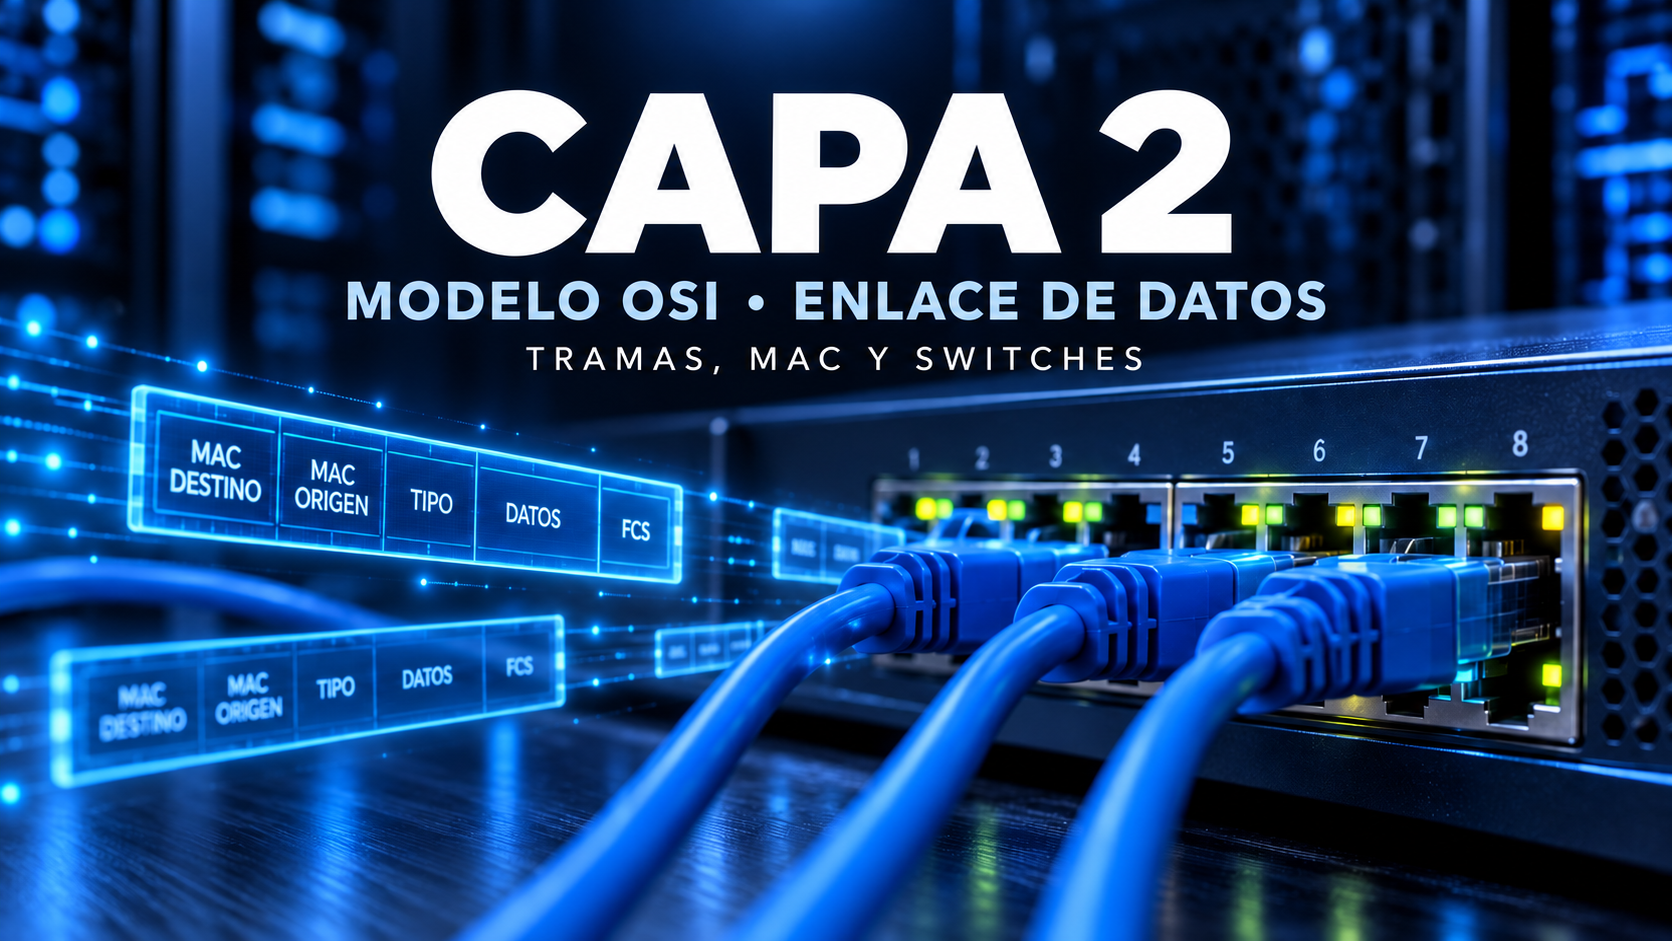
    Modelo OSI, capa 2: ilustración conceptual de un switch y equipos conectados de Network Technology Podcast.
    Ilustración conceptual. Los campos y tamaños reales de Ethernet se explican en la guía.
    Modelo OSI · Guía para principiantes

    La capa de enlace: donde los bits se organizan en tramas

    La capa de enlace de datos es la capa 2 del modelo OSI y organiza la comunicación del enlace en tramas. En Ethernet utiliza direcciones MAC, permite la conmutación y detecta errores mediante FCS. Las VLAN separan dominios de difusión; para comunicar subredes diferentes se necesita una función de capa 3.

    Ethernet II · campos principales
    MAC destinoMAC origenEtherTypeDatos + rellenoFCS

    En este episodio de Network Technology Podcast repasamos la capa 2 del modelo OSI: Enlace de datos, donde aparecen las tramas, las direcciones MAC y el funcionamiento de los switches. Puedes escucharlo completo en Spotify mientras sigues esta guía.

    Qué aprenderás: qué hace la capa 2, cómo se forman las tramas, qué función cumplen las direcciones MAC, cómo aprende un switch, qué diferencia hay entre MAC e IP, para qué sirven FCS y VLAN y cómo diagnosticar problemas de enlace.

    ¿Qué es la capa de enlace de datos?

    La capa de enlace de datos es la segunda capa del modelo OSI. Su función principal es permitir la comunicación entre dispositivos conectados al mismo enlace o red local, utilizando unidades estructuradas llamadas tramas. Al enviar, encapsula los datos de capas superiores y los entrega a la capa física; al recibir, interpreta la trama y entrega su contenido al protocolo correspondiente.

    En una red Ethernet, esta capa trabaja con direcciones MAC y con reglas que permiten identificar el origen y el destino de una trama. También incorpora mecanismos para detectar si una trama ha sufrido errores durante la transmisión.

    Unidad de datos: en la capa 2 hablamos de tramas. En la capa 1 hablamos de bits y en la capa 3 hablaremos de paquetes.

    ¿Qué funciones realiza la capa 2?

    Encapsular datos

    Añade cabeceras y campos de control para transformar los datos recibidos de capas superiores en una trama.

    Direccionamiento MAC

    Identifica interfaces de red dentro del entorno de capa 2 mediante direcciones MAC.

    Acceso al medio

    Define cómo acceden los dispositivos al medio de transmisión según la tecnología utilizada.

    Conmutación

    Los switches utilizan direcciones MAC para decidir por qué puerto reenviar una trama Ethernet.

    Detección de errores

    Ethernet utiliza el campo FCS para detectar alteraciones en la trama durante la transmisión.

    Segmentación lógica

    Las VLAN permiten separar dominios de broadcast dentro de una infraestructura conmutada.

    Importante: la capa 2 no decide rutas entre redes IP. Esa tarea corresponde a la capa 3. Un switch de capa 2 mueve tramas dentro de una red local basándose principalmente en direcciones MAC.

    Las subcapas MAC y LLC

    En la arquitectura IEEE 802 suele explicarse la capa de enlace mediante dos subcapas conceptuales:

    MAC

    Media Access Control. Se ocupa del acceso al medio, el direccionamiento MAC y aspectos del formato de las tramas.

    LLC

    Logical Link Control. Ofrece una interfaz lógica hacia capas superiores y permite distinguir protocolos que utilizan el enlace.

    En la práctica

    En Ethernet II, habitual con IP, el campo EtherType identifica directamente el protocolo transportado. No todas las tramas Ethernet incluyen una cabecera LLC.

    ¿Qué es una trama Ethernet?

    Una trama es la estructura que utiliza la capa de enlace para transportar información por una red local. En Ethernet incluye campos que permiten identificar destino, origen, tipo de contenido y posibles errores.

    Campos de Ethernet II sin etiqueta VLAN
    CampoFunción
    Dirección MAC destino · 6 bytesIndica a qué interfaz o grupo va dirigida la trama.
    Dirección MAC origen · 6 bytesIdentifica la interfaz que envía la trama.
    EtherType · 2 bytesIdentifica el protocolo: 0x0800 para IPv4, 0x0806 para ARP y 0x86DD para IPv6. En formatos IEEE 802.3 con LLC, este campo puede indicar longitud.
    Datos y relleno · 46–1500 bytesTransporta el contenido de capas superiores. Se añade relleno si hace falta alcanzar el tamaño mínimo.
    FCS · 4 bytesPermite detectar errores mediante una comprobación basada en CRC.

    Una trama Ethernet convencional sin etiqueta ocupa de 64 a 1518 bytes, contando el FCS. El preámbulo y el delimitador de inicio se transmiten antes y no se incluyen en ese tamaño. Una etiqueta 802.1Q añade 4 bytes entre la MAC de origen y el campo de tipo; aquí no tratamos tramas jumbo.

    Para estudiar: una trama Ethernet es como un sobre local: lleva quién lo envía, quién debe recibirlo, qué contiene y un mecanismo para comprobar si llegó alterado.

    Direcciones MAC: la identidad de capa 2

    Una dirección MAC suele representarse mediante 48 bits, normalmente escritos como seis grupos hexadecimales, por ejemplo:

    00:1A:2B:3C:4D:5E

    En Ethernet se utiliza como dirección de origen y destino de las tramas. Aunque muchas interfaces traen una dirección asignada por el fabricante, los sistemas modernos también pueden utilizar direcciones administradas localmente o aleatorias en determinados escenarios.

    No confundas MAC con IP. La MAC sirve para la entrega dentro del dominio de enlace. La dirección IP permite identificar interfaces y encaminar tráfico entre redes.

    ¿Qué diferencia hay entre una dirección MAC y una IP?

    CaracterísticaMACIP
    Capa OSICapa 2 · EnlaceCapa 3 · Red
    Uso principalEntrega local de tramasDireccionamiento y encaminamiento entre redes
    Ejemplo00:1A:2B:3C:4D:5E192.168.1.20
    Dispositivo que la usa para reenviarSwitch de capa 2Router o dispositivo de capa 3
    Ámbito típicoEnlace o dominio de capa 2Red lógica IP

    ¿Cómo sabe un switch por dónde enviar una trama?

    Un switch Ethernet aprende observando la dirección MAC de origen de las tramas que recibe. Así construye una tabla que relaciona direcciones MAC con puertos dentro de cada VLAN. Las entradas dinámicas caducan si no se renuevan.

    Recibe tramapor un puerto
    Lee origenMAC A
    AprendeMAC A → puerto 1
    Busca destinoMAC B
    Reenvíapor el puerto adecuado

    Si la MAC destino ya está en la tabla de esa VLAN, el switch reenvía la trama por el puerto asociado, siempre que pueda reenviar tráfico. Si ese puerto coincide con el de entrada, filtra la trama: no la devuelve por el mismo puerto. Si no la conoce, realiza un unknown unicast flooding: envía la trama por los puertos pertinentes del mismo dominio de VLAN, excepto por el puerto de entrada.

    La tabla MAC no es una tabla ARP. La tabla MAC relaciona MAC ↔ puerto del switch. La caché ARP relaciona IPv4 ↔ MAC en un host o dispositivo de capa 3.

    Unicast, broadcast y multicast

    Unicast

    Una trama dirigida a una interfaz concreta. Es el caso habitual de comunicación entre dos dispositivos.

    Broadcast

    Una trama destinada a todos los dispositivos del dominio de broadcast. En Ethernet la MAC de broadcast es FF:FF:FF:FF:FF:FF.

    Multicast

    Una trama destinada a un grupo de receptores, no necesariamente a todos los equipos de la red.

    FCS: detectar errores en una trama

    Ethernet incluye al final de la trama un campo Frame Check Sequence (FCS). Tiene 4 bytes y utiliza CRC-32 (comprobación de redundancia cíclica) para detectar alteraciones. El receptor realiza su propia comprobación y, si el resultado no coincide, considera que la trama está dañada.

    FCS detecta errores, pero no los corrige. Cuando una trama Ethernet llega corrupta normalmente se descarta. Si el protocolo de una capa superior necesita fiabilidad, deberá recuperarse mediante sus propios mecanismos.

    ¿Cómo separan las VLAN el tráfico en capa 2?

    Una VLAN permite crear varios dominios lógicos de capa 2 sobre una infraestructura conmutada. Dos equipos conectados al mismo switch físico pueden pertenecer a VLAN distintas y quedar separados a nivel de enlace.

    El estándar IEEE 802.1Q define redes puenteadas y mecanismos relacionados con VLAN, incluido el etiquetado utilizado para transportar información de VLAN a través de determinados enlaces.

    Idea clave: cada VLAN constituye normalmente un dominio de broadcast independiente. Para comunicar dos VLAN distintas hace falta encaminamiento de capa 3.

    Si quieres profundizar, consulta la guía del blog: VLAN: qué es, cómo funciona y configuración de enlaces troncales.

    ¿Qué relación tiene ARP con la capa 2?

    Cuando un equipo IPv4 necesita enviar tráfico a otro dispositivo del mismo enlace, normalmente necesita conocer qué dirección MAC corresponde a la dirección IPv4 de destino o del siguiente salto. ARP proporciona ese mapeo entre direcciones IPv4 y direcciones de enlace Ethernet.

    Por eso ARP resulta especialmente útil para entender el punto de encuentro entre la capa de red y la capa de enlace.

    Puedes repasarlo con la entrada: Protocolo ARP: qué es y cómo relaciona direcciones IP y MAC.


    Ejemplo guiado

    Un PC envía datos a otro PC del mismo switch

    Imagina dos ordenadores de la misma VLAN y subred conectados al mismo switch: A tiene 192.168.1.10/24 y B 192.168.1.20/24. Suponemos que no hay aislamiento ni filtros que impidan la comunicación.

    El equipo identifica el destino IPEl sistema consulta su tabla de rutas. En este ejemplo, la ruta de la subred 192.168.1.0/24 permite alcanzar directamente a B.
    Obtiene la MAC necesariaSi no está en caché, IPv4 puede utilizar ARP para descubrir la dirección MAC correspondiente.
    Construye la tramaLa interfaz coloca la MAC de destino y la MAC de origen en la cabecera Ethernet.
    El switch recibe la tramaAprende la MAC de origen por el puerto de entrada y consulta la MAC destino en su tabla.
    La trama llega al receptorEl equipo destinatario verifica la trama y entrega el contenido a la capa superior correspondiente.

    Problemas típicos de capa 2

    El enlace físico funciona, pero no hay comunicación local

    Si los puertos tienen enlace pero dos equipos no se comunican, puede existir una VLAN incorrecta, filtrado, una configuración de puerto equivocada o un problema en la tabla de direcciones.

    Un equipo está conectado a la VLAN equivocada

    El cable puede estar perfecto y el enlace activo, pero el tráfico de broadcast y las tramas se encontrarán en un dominio lógico distinto al esperado.

    Hay un bucle de capa 2

    Los bucles en redes Ethernet conmutadas pueden provocar tráfico repetido, inestabilidad de tablas MAC y tormentas de broadcast. Protocolos de prevención de bucles, como Spanning Tree en sus distintas variantes, existen precisamente para evitar este problema.

    La tabla MAC cambia continuamente

    Un movimiento inesperado de una misma MAC entre puertos puede indicar cambios físicos, virtualización, agregaciones mal interpretadas o un problema de topología. Hay que analizar el contexto antes de concluir la causa.

    Ejercicios de capa 2 con soluciones

    Nivel 1 · Conceptos

    Ejercicio 1: ¿bit, trama o paquete?

    ¿Cómo se llama la unidad de datos que asociamos normalmente con la capa de enlace?

    Mostrar solución razonada

    Trama. Los bits corresponden a la capa física y los paquetes se asocian normalmente con la capa de red.

    Nivel 2 · Switch

    Ejercicio 2: MAC desconocida

    Un switch recibe una trama cuya MAC destino no aparece en su tabla. ¿Qué hace normalmente?

    Mostrar solución razonada

    Realiza flooding de unicast desconocido por los puertos pertinentes del mismo dominio de VLAN, excepto el puerto por el que llegó la trama.

    Nivel 3 · Diferenciar

    Ejercicio 3: MAC o IP

    ¿Qué dirección utiliza un switch de capa 2 para decidir el reenvío normal de una trama?

    Mostrar solución razonada

    La dirección MAC de destino. Una dirección IP pertenece a la capa 3 y la utilizan los dispositivos de encaminamiento para decisiones de red.

    Nivel 4 · VLAN

    Ejercicio 4: dos equipos en VLAN diferentes

    Dos equipos están conectados al mismo switch, pero uno pertenece a VLAN 10 y otro a VLAN 20. ¿Se comunican directamente en capa 2?

    Mostrar solución razonada

    No como si estuvieran en el mismo dominio de enlace. Para comunicar VLAN diferentes se necesita una función de capa 3, como un router o un switch multicapa configurado para encaminarlas.

    Nivel 5 · Diagnóstico

    Ejercicio 5: enlace activo, pero broadcast ausente

    El cable funciona y el puerto aparece activo, pero un equipo no recibe broadcasts que sí reciben otros PCs cercanos. ¿Qué revisarías?

    Mostrar solución razonada

    Comprobaría primero la VLAN del puerto y del equipo, además de cualquier configuración de filtrado o segmentación. El enlace físico activo no garantiza pertenecer al mismo dominio de capa 2.

    Laboratorio práctico: observar la capa 2

    Haz estas pruebas únicamente en tus equipos o en una red donde tengas autorización.

    Identifica tu dirección MACConsulta la interfaz Ethernet o Wi‑Fi de tu equipo.
    Consulta la caché ARPObserva qué direcciones IPv4 están relacionadas con direcciones MAC conocidas por tu equipo.
    Inicia la captura antes del pingAbre Wireshark y empieza a capturar en la interfaz que conecta a la red que vas a probar.
    Genera tráfico localHaz ping a otro dispositivo de tu misma red, si está autorizado.
    Vuelve a consultar ARPComprueba si ha aparecido una nueva asociación IP ↔ MAC.
    Analiza con WiresharkDetén la captura y localiza las tramas del tráfico que acabas de generar. Compara sus direcciones con la caché ARP.

    Comandos útiles en Windows

    getmac /v
    ipconfig /all
    arp -a

    Comandos útiles en Linux

    ip link show
    ip neigh show
    En Wireshark: despliega Ethernet II para ver MAC origen, MAC destino y EtherType. Muchas tarjetas no entregan el FCS a la captura: que no aparezca no significa que la trama se enviara sin él. En Wi‑Fi, el formato mostrado depende de la interfaz y del modo de captura; puede aparecer IEEE 802.11.

    Usa arp como filtro de visualización para la resolución de direcciones y icmp para el ping IPv4. Si la asociación ya estaba en caché, puede no haber una nueva petición ARP. Un ping fallido tampoco demuestra por sí solo un fallo de capa 2.

    Repaso rápido de la capa 2

    1. ¿Cuál es la unidad de datos de la capa 2?

    La trama.

    2. ¿Qué dispositivo representa mejor la capa 2 en Ethernet?

    El switch de capa 2.

    3. ¿Qué dirección utiliza un switch?

    Direcciones MAC.

    4. ¿Para qué sirve FCS?

    Para detectar alteraciones o errores en una trama recibida.

    5. ¿Una VLAN crea un dominio de broadcast separado?

    Sí, normalmente cada VLAN constituye un dominio de broadcast independiente.

    Preguntas frecuentes sobre la capa de enlace

    ¿Ethernet pertenece a la capa 1 o a la capa 2?

    Ethernet abarca aspectos de ambas. IEEE 802.3 incluye especificaciones físicas y también mecanismos de enlace como el formato de trama y el servicio MAC.

    ¿Un switch cambia las direcciones MAC?

    Un switch de capa 2 convencional reenvía las tramas basándose en las direcciones MAC. Normalmente no sustituye las MAC origen y destino como lo haría un proceso de encaminamiento entre enlaces diferentes.

    ¿ARP es capa 2 o capa 3?

    ARP sirve de puente práctico entre el direccionamiento IPv4 y las direcciones de enlace. Por eso suele estudiarse junto a capa 2 y capa 3 en lugar de forzarlo a una sola capa del modelo OSI.

    ¿Qué ocurre con un broadcast Ethernet?

    Los switches lo reenvían dentro del dominio de broadcast correspondiente. Los routers no lo reenvían de forma general entre redes como si fuera tráfico unicast normal.

    ¿Qué diferencia hay entre una tabla MAC y una tabla ARP?

    La tabla MAC de un switch relaciona direcciones MAC con puertos. La caché ARP relaciona direcciones IPv4 con direcciones MAC.

    ¿Para qué sirve 802.1Q?

    IEEE 802.1Q define aspectos de redes puenteadas y VLAN, incluido el etiquetado que permite transportar información de VLAN en determinados enlaces.

    ¿Qué diferencia hay entre capa 2 y capa 3?

    La capa 2 mueve tramas dentro de un enlace o dominio de capa 2. La capa 3 encamina paquetes entre redes mediante direcciones IP. Un switch multicapa puede realizar ambas funciones.

    Relaciona esta capa con la transmisión física de bits, el protocolo ARP y el funcionamiento de VLAN y enlaces troncales.


    Conclusión

    La capa de enlace convierte un flujo de bits en una comunicación local organizada. Las tramas, las direcciones MAC, la detección de errores y el comportamiento de los switches son conceptos esenciales para comprender cómo funciona una LAN.

    Dominar esta capa también facilita entender temas posteriores como ARP, VLAN, Spanning Tree y el salto hacia la capa 3 del modelo OSI.

    La capa física permite que los bits viajen; la capa de enlace decide cómo organizarlos y cómo moverlos dentro de la red local.

    Si todavía no has repasado el nivel anterior, consulta Modelo OSI capa 1: qué es la capa física y cómo funciona. También puedes volver a la guía general del modelo OSI y TCP/IP.

    Fuentes y material de referencia